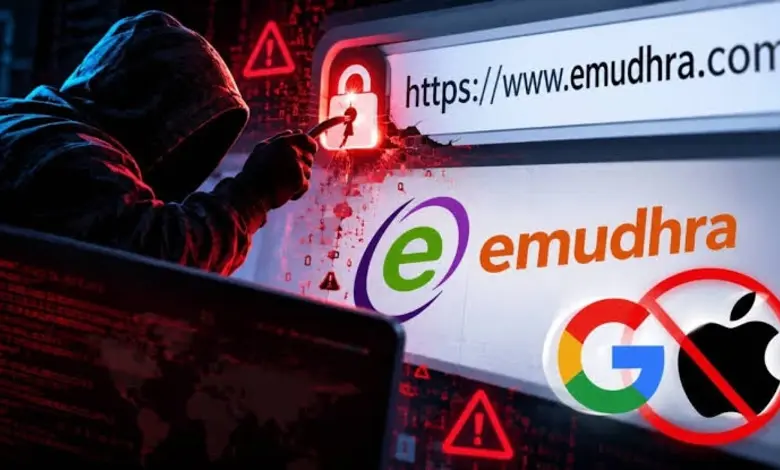
નવી દિલ્હી: દેશના અને વિશ્વમાં થઇ રહેલા ઓનલાઇન ફ્રોડમાં નવી માહિતી પ્રકાશમાં આવી છે. જેમાં eMudhra કેસમાં સામે આવેલી માહિતી મુજબ વેબસાઇટના યુઆરએલમાં માત્ર 'HTTPS' લખેલુ સુરક્ષિત વેબસાઇટનો એક માત્ર માપદંડ નથી. 'HTTPS' લખેલ વેબસાઇટના માધ્યમથી ફ્રોડથી તમારું બેંક એકાઉન્ટ સેકન્ડમાં ખાલી થઇ શકે છે.
ભારત સરકારે એક વિશેષ ટીમની રચના કરી
આ અંગે મળતી માહિતી મુજબ ભારતીય ખાનગી ડિજિટલ સર્ટિફિકેટ કંપની eMudhra( ઇ-મુદ્રા) સાથે સંકળાયેલા એક કિસ્સાએ આ મુદ્દાને ચર્ચાના કેન્દ્રમાં લાવી દીધો છે. કંપનીના આંતરરાષ્ટ્રીય વેબસાઈટ-સુરક્ષા વ્યવસાય સાથે જોડાયેલી આઠ 'સર્ટિફિકેટ ઓથોરિટીઝ' ની પ્રાઇવેટ કી માં એક ગંભીર ખામી મળી આવી છે. જેના પગલે ગૂગલ, મોઝિલા, એપલ અને માઈક્રોસોફ્ટ જેવી દિગ્ગજ ટેક્નોલોજી કંપનીઓએ આ ખામીયુક્ત સર્ટિફિકેટ્સને બ્લોક કરવા માટે પગલાં લીધાં છે. ત્યારે ભારત સરકારે પણ આ મામલાની તપાસ કરવા માટે એક વિશેષ ટીમની રચના કરી છે.
'પ્રાઇવેટ કી' નબળી હોય તો તેનો દુરુપયોગ થવાનું જોખમ વધે
તેમજ ડિજિટલ સર્ટિફિકેટને વેબસાઇટ માટેના ઓળખ દસ્તાવેજ તરીકે ગણી શકાય છે. તેમજ બ્રાઉઝર્સ તેનો ઉપયોગ વેબસાઇટની ઓળખ ચકાસવા અને સુરક્ષિત જોડાણ સ્થાપિત કરવામાં મદદ કરવા માટે કરે છે. જો કે, જો સર્ટિફિકેટ સાથે સંકળાયેલી 'પ્રાઇવેટ કી' નબળી હોય તો તેનો દુરુપયોગ થવાનું જોખમ વધી જાય છે.
સાયબર ફ્રોડ કરનારા પ્રાઇવેટ કી નો દુરઉપયોગ કરી શકે છે
જેમાં જો કોઇ સાયબર ફ્રોડ કરનારા 'પ્રાઇવેટ કી નો ઉપયોગ કરીને બેંક અથવા ઈ-કોમર્સ સાઇટ જેવી જ નકલી વેબસાઇટ બનાવે છે. જેના લીધે યુઝર્સ છેતરાઈને પોતાનો પાસવર્ડ, લોગિન વિગતો અથવા ચુકવણીની માહિતી આપી શકે છે. જેનો સાયબર ફ્રોડ કરનારા દુરઉપયોગ કરી શકે તેવો ભય છે.
કંપનીએ આઠ અસરગ્રસ્ત ઇન્ટરમીડિયેટ સર્ટિફિકેટ રદ કર્યા
જોકે, તેની બાદ કંપનીએ સ્પષ્ટતા કરી હતી કે તમામ આઠ અસરગ્રસ્ત ઇન્ટરમીડિયેટ સર્ટિફિકેટ 19 ઓક્ટોબરના રોજ રદ કરવામાં આવ્યા હતા. ગૂગલ, મોઝિલા, એપલ અને માઇક્રોસોફ્ટને પણ આ બાબતની જાણ કરવામાં આવી હતી અને અસરગ્રસ્ત સર્ટિફિકેટ્સને બ્લોક કરવા માટે પગલાં લેવામાં આવ્યા હતા.
ભારતમાં કોઇ સેવાઓને અસર નહિ.
જ્યારે ઇલેક્ટ્રોનિક્સ અને ઇન્ફર્મેશન ટેકનોલોજી મંત્રાલય (MeitY) એ તપાસ કરવા માટે એક ખાસ ટીમની રચના કરી છે. મંત્રાલયે એ પણ સ્પષ્ટતા કરી છે કે ડિજિટલ સિગ્નેચર સર્ટિફિકેટ અને ઇ-સાઇન સેવાઓને કોઇ અસર નથી થઈ. eMudhra એ વધુમાં જણાવ્યું છે કે તેની સિસ્ટમમાં કોઈ ભંગ થયો નથી અથવા ગ્રાહક ડેટા લીક થયો નથી.


